Sécuriser une infrastructure numérique : 5 priorités pour protéger l’activité
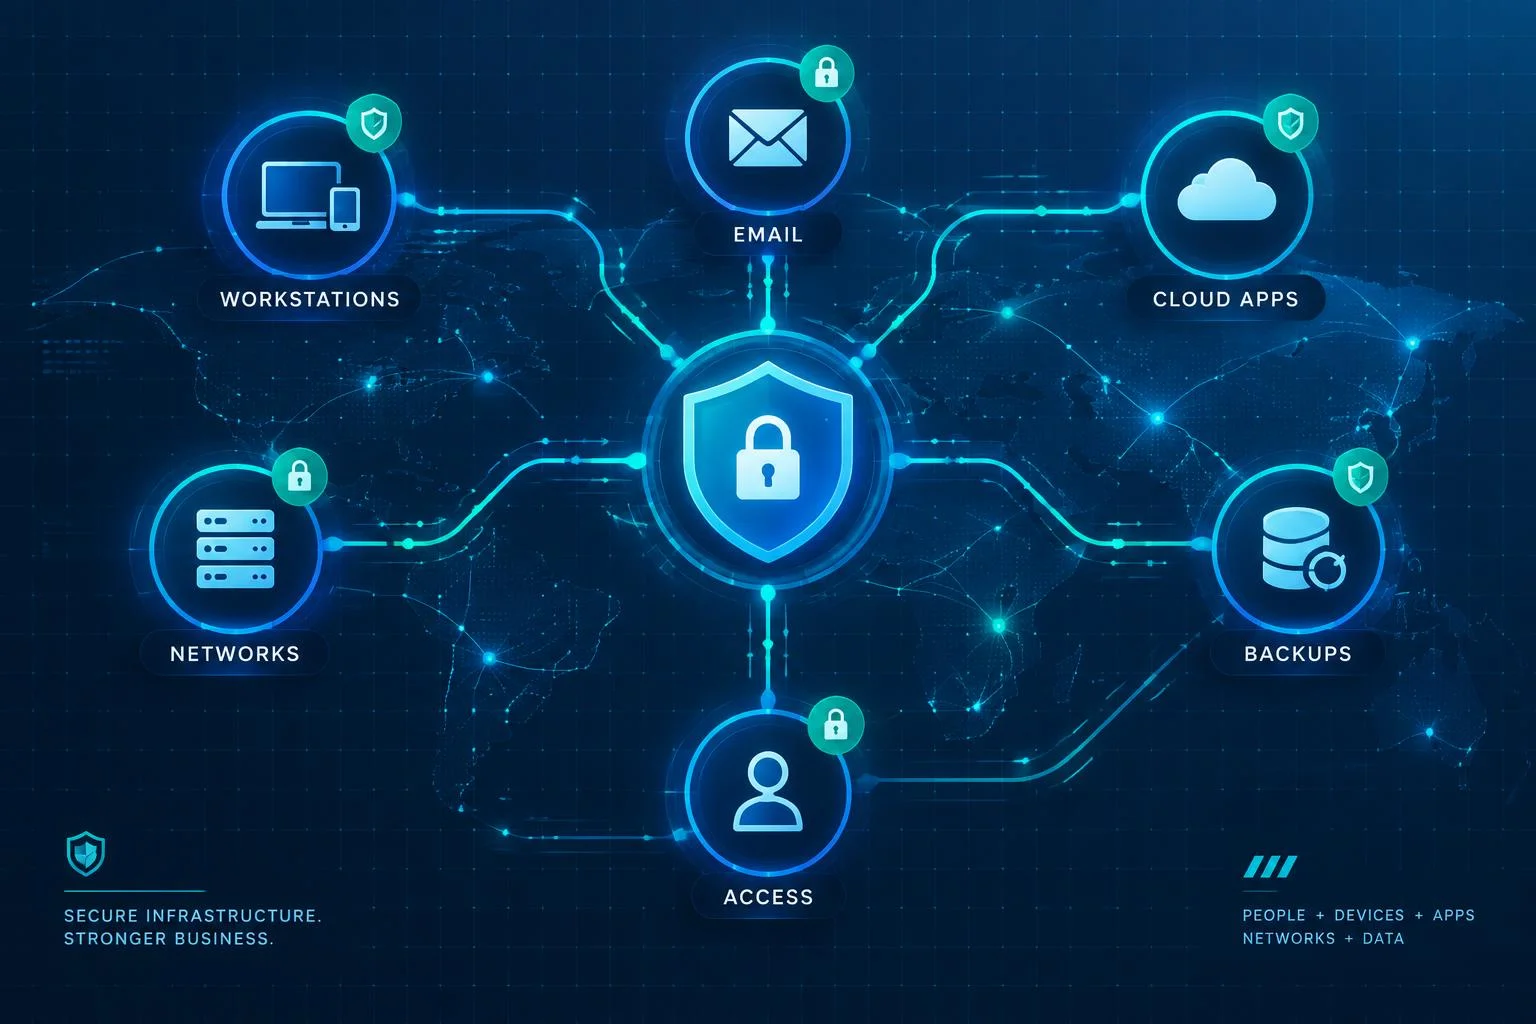
Une infrastructure numérique ne se limite pas aux serveurs. Elle comprend les postes de travail, la messagerie, les applications cloud, les réseaux, les sauvegardes ainsi que les accès des collaborateurs et des prestataires. La sécuriser revient à préserver la confidentialité, l’intégrité et la disponibilité des données, tout en préparant la reprise après un incident. L’objectif est de traiter les risques les plus crédibles sans bloquer inutilement l’activité.
Cartographier ce qui expose réellement l’entreprise
La première erreur consiste à acheter des outils avant de savoir quoi protéger. Dressez l’inventaire des actifs : données clients, fichiers RH, comptabilité, logiciels métiers, équipements mobiles, serveurs, comptes administrateurs et services SaaS. Identifiez aussi les flux : qui accède à quelles données, depuis quel appareil et par quel fournisseur.
Cette cartographie révèle la surface d’attaque réelle. Un compte dormant, un ancien prestataire encore autorisé à se connecter ou un logiciel oublié peuvent devenir une porte d’entrée. Classez ensuite les actifs selon leur criticité. L’arrêt de la facturation, la fuite de données personnelles et l’indisponibilité de la production n’ont pas les mêmes conséquences.
Adapter l’effort à la taille et aux usages
Une TPE doit commencer par les protections fondamentales : comptes sécurisés, mises à jour, sauvegardes et sensibilisation. Une PME qui utilise plusieurs sites, un ERP ou le télétravail doit ajouter une gestion centralisée des droits, une segmentation du réseau et une supervision des événements. Les grandes organisations et les collectivités ont besoin d’une gouvernance formalisée, avec des responsabilités précises entre direction, DSI, RSSI et prestataires.
Fermer les portes d’entrée les plus fréquentes
Les compromissions commencent souvent par un identifiant volé, réutilisé ou communiqué après un message frauduleux. Utilisez des mots de passe uniques avec un gestionnaire, puis activez l’authentification multifactorielle pour la messagerie, le cloud, les accès distants et les comptes à privilèges. Cette mesure réduit immédiatement le risque lié au vol d’identifiants.
- Supprimez rapidement les comptes des anciens salariés et prestataires.
- Accordez à chaque utilisateur uniquement les droits nécessaires à sa mission.
- Automatisez les mises à jour des systèmes, navigateurs, applications et équipements réseau.
- Protégez les postes avec un antivirus et les connexions avec un pare-feu correctement configuré.
- N’installez des applications qu’à partir de sources officielles et validées.
La segmentation réseau limite la propagation d’une attaque. Si un poste est compromis, elle empêche l’intrus de se déplacer librement vers les serveurs, les sauvegardes ou les données sensibles. Séparez le Wi-Fi invité, les objets connectés, les postes bureautiques et les ressources critiques. Cette organisation facilite aussi le confinement d’un rançongiciel.
Rendre les données récupérables, pas seulement stockées
Une sauvegarde n’est utile que si elle peut être restaurée. Conservez des copies régulières, dont au moins une hors de l’entreprise ou isolée du réseau principal. Sans cette séparation, un rançongiciel peut chiffrer les fichiers de production et les sauvegardes accessibles depuis le même environnement.
Définissez les données à sauvegarder, la fréquence des copies et les personnes responsables du contrôle. Vérifiez également que les sauvegardes sont protégées contre les accès non autorisés. Une copie existante, mais inutilisable ou exposée au même incident que les fichiers de travail, ne garantit pas la continuité de l’activité.
Tester le retour à l’activité
Planifiez des tests de restauration. Récupérez un fichier, une boîte mail ou une application métier dans un environnement contrôlé, puis mesurez le délai nécessaire. Documentez l’ordre de reprise : quels services remettre en marche en premier, qui prend les décisions et comment les équipes poursuivent leur travail pendant l’indisponibilité. Ce plan de continuité sert aussi en cas de panne matérielle, d’erreur humaine ou de perte d’un accès cloud.
Sécuriser le cloud, la mobilité et les données personnelles
Le cloud ne supprime pas les responsabilités de l’entreprise. Vérifiez les paramètres de partage, les journaux d’accès, les droits d’administration et les modalités de sauvegarde proposées par le fournisseur. Préparez aussi la réversibilité : formats d’export, délais, coûts de transfert et procédure de migration. La loi SREN encadre notamment certains frais de changement de fournisseur et plafonne à un an certains crédits cloud, afin de réduire les effets de dépendance.
Pour les ordinateurs portables, tablettes et téléphones, imposez le verrouillage, le chiffrement, les mises à jour et la possibilité d’effacer les données à distance. En déplacement ou en télétravail, évitez les connexions non maîtrisées et séparez clairement les usages professionnels des usages personnels. Les appareils mobiles doivent suivre les mêmes règles de protection que les postes fixes.
Le RGPD invite aussi à ne collecter que les données nécessaires et à fixer des durées de conservation. Moins une entreprise conserve de fichiers inutiles, moins elle expose d’informations en cas de fuite. Un partenaire spécialisé tel qu’ACI Sécurité peut aider à examiner les accès, les configurations et les priorités de protection selon le fonctionnement réel de l’organisation.
Préparer les équipes à détecter et gérer un incident
La technologie seule ne suffit pas face au phishing, aux faux SMS, aux demandes de virement urgentes ou à l’usurpation d’identité. Formez régulièrement les collaborateurs et les dirigeants à vérifier l’expéditeur, l’adresse d’un lien, la cohérence d’une demande et le canal de confirmation. Une culture du signalement sans reproche permet d’agir avant que l’erreur ne se transforme en crise.
Rappelez les consignes à suivre et les interlocuteurs à prévenir. Les équipes doivent savoir reconnaître un comportement inhabituel, signaler un message douteux et éviter de poursuivre une action lorsqu’une demande semble incohérente. Ces réflexes complètent les protections techniques et limitent les risques liés à l’ingénierie sociale.
Les premières décisions après une attaque
Lorsqu’un comportement suspect est détecté, isolez l’équipement concerné du réseau sans l’éteindre précipitamment, pour préserver les éléments utiles à l’analyse. Alertez les responsables désignés, consignez les faits, changez les accès potentiellement compromis et évaluez l’étendue de l’incident. En présence de données personnelles, qualifiez rapidement la violation et examinez les obligations de notification auprès de la CNIL.
Évitez de supprimer les traces ou de relancer immédiatement les systèmes touchés sans consigne. Notez les heures, les équipements concernés, les messages reçus et les premières actions réalisées. Ces informations facilitent l’analyse de l’incident et la coordination entre les équipes internes et les prestataires.
Enfin, réalisez un retour d’expérience après chaque incident ou exercice : origine, délai de détection, systèmes touchés, efficacité des sauvegardes et correctifs à engager. Cette amélioration continue transforme la cybersécurité en capacité de résilience, plutôt qu’en simple réaction à l’urgence.

Articles qui pourraient vous intéresser :
 Arborescence de site web : 3 modèles types et la règle des 3 clics pour structurer votre projet
 Équipe Scrum : 3 rôles clés et le secret d’une équipe de 3 à 9 membres
 UI design : définition claire, composants essentiels et différence avec l’UX
 Agence intelligence artificielle à Nantes : vos outils, vos données, vos équipes